Forensic Evidence Tool pour Windows

Un travail sûravec les preuves numériques

EvidLock préserve, analyse et documente les preuves numériques dans un seul environnement — de la somme de contrôle au rapport final. Tout en local : sans cloud, sans compte, sans rien envoyer à l’extérieur.

GRAPHE DE LIENS — EN DIRECT

15 RÈGLES — chaque arête porte une règle, un niveau de confiance et ses limites

0 octet

transmis à l’extérieur

15 règles

de corrélation explicites

8 modules

Player · View · Commander · Carver · Voice · Tracker · Network · Sandbox

SHA-256

à chaque étape du travail

Modules

Huit ateliers autonomes dans une seule application

Chaque module s’ouvre dans sa propre fenêtre et travaille sur le même matériel du dossier — sans export intermédiaire et sans recopier de chemins.

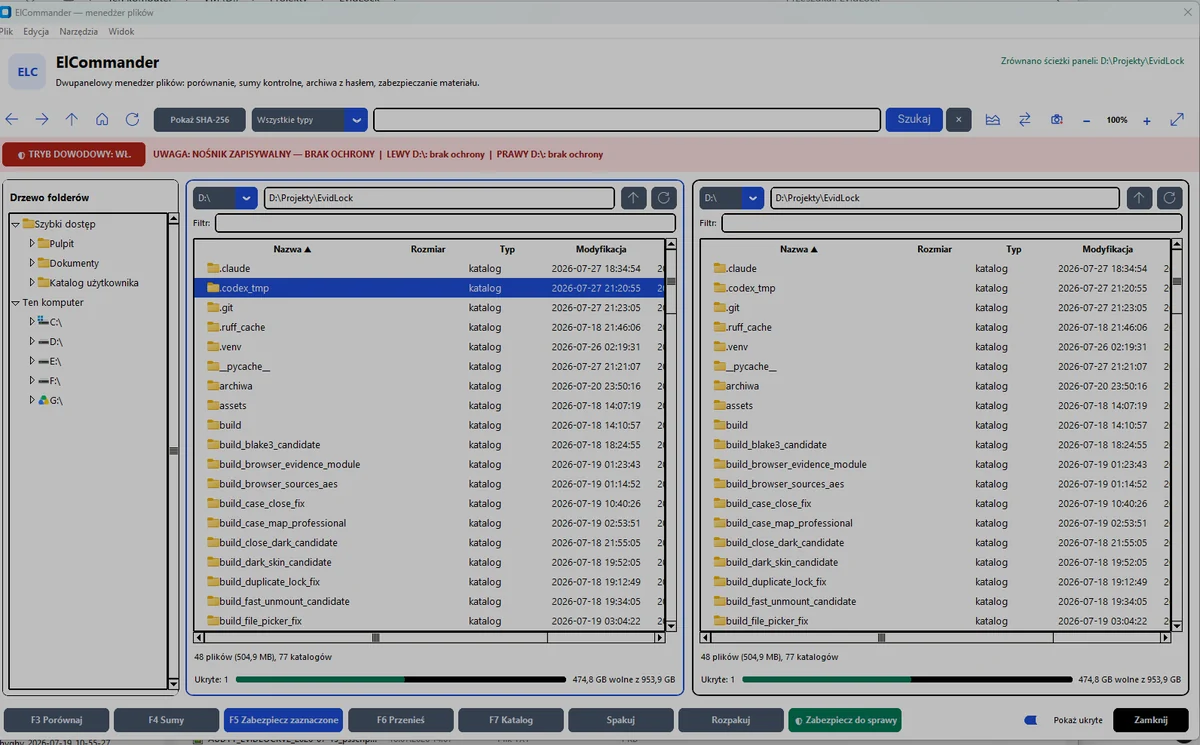
ElCommander

Inventaire à deux panneaux, en mode preuve

Un gestionnaire de fichiers qui calcule les sommes de contrôle à la volée et alerte lorsque le support est inscriptible — avant que l’erreur ne soit commise.

  • comparaison de répertoires et détection des écarts
  • SHA-256 pour les fichiers sélectionnés et les arborescences entières
  • archives ZIP AES-256, 7Z et TAR.GZ, et versement au dossier

PrérequisWindows 10 ou 11, 64 bits. Composant 7-Zip. Auto-Blocker exige les droits d’administrateur.

En savoir plus sur cette fonction →

ElCommander — deux panneaux de fichiers, mode preuve et barre des sommes de contrôle

ElNotes

Un bloc-notes et un atelier pour les contenus suspects

Des notes épinglées aux fichiers du dossier, et à côté un atelier pour examiner un texte que vous ne voulez pas exécuter : indicateurs, liens cachés, caractères invisibles, décodage et aperçu du code. Rien ne s’exécute et rien ne part sur le réseau.

  • notes et export PDF avec des liens nommés
  • indicateurs, liens cachés et caractères invisibles dans le texte
  • inspection statique des liens PDF — sans ouvrir le fichier

PrérequisWindows 10 ou 11, 64 bits. L’OCR des PDF et des images exige le composant Tesseract.

ELTracker

Traces mobiles issues de plusieurs sources préservées

Analyse locale des sauvegardes iOS, arborescences Android, stockage partagé, backup.ab et Google Takeout sans modifier la source.

  • enregistrements et transcriptions de l’activité vocale
  • contacts, comptes, SIM, requêtes Chrome et saisie automatique
  • rapports HTML, PDF, XLSX, CSV et JSON avec manifeste SHA-256

ElView

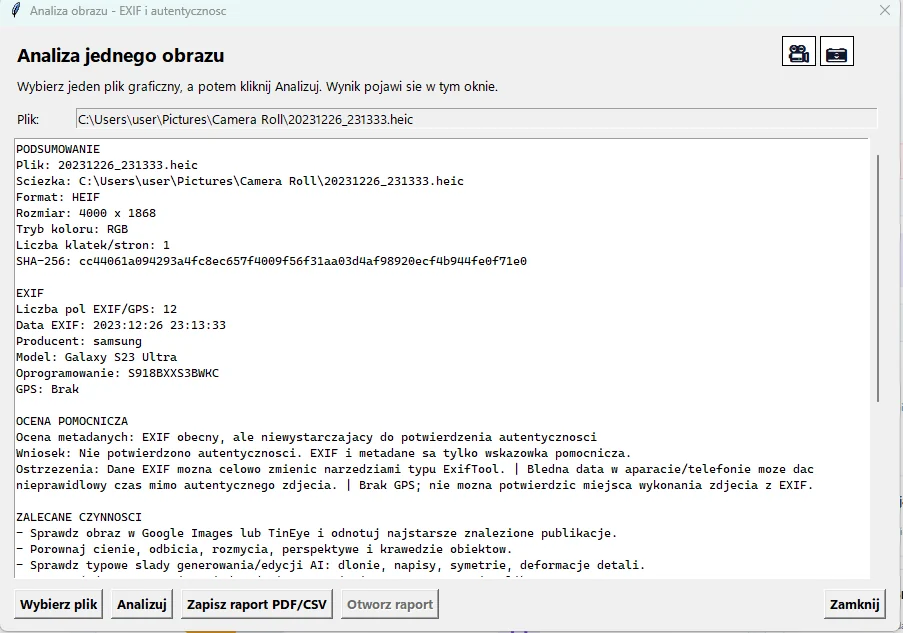
Examen et préservation des photographies

Visualisation du matériel photographique avec recadrage, lecture des métadonnées EXIF et du format HEIC, et préservation de chaque fichier par une somme SHA-256.

  • rapports interactifs avec marqueurs sur les photographies
  • analyse de l’image et des métadonnées de l’appareil
  • passage direct depuis les résultats d’ElCarver

PrérequisWindows 10 ou 11, 64 bits. Aucun composant supplémentaire.

En savoir plus sur cette fonction →

Analyse d’une image : métadonnées EXIF, SHA-256 et évaluation de l’authenticité

ElPlayer

La vidéosurveillance, image par image

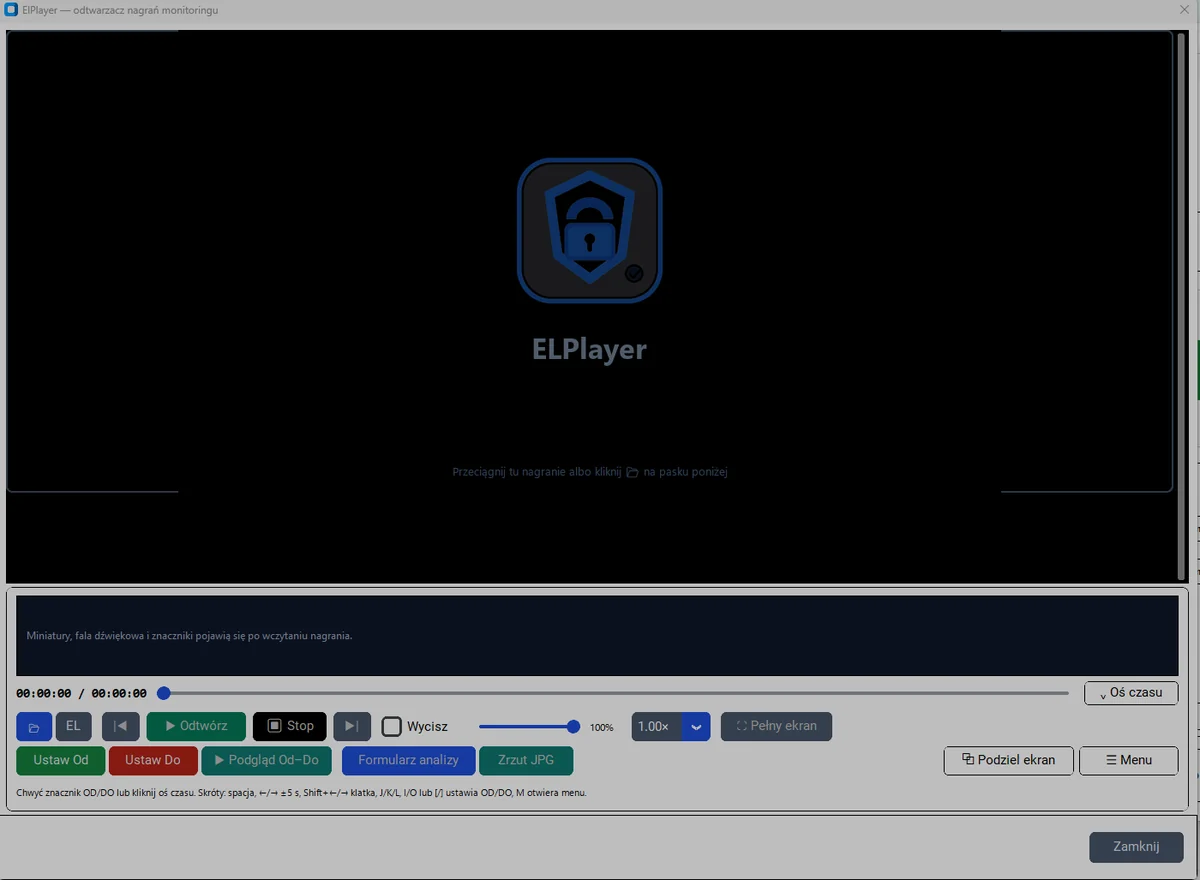
Un lecteur pensé pour les pièces à conviction : chronologie précise en CFR et VFR, marqueurs De–À, gestion de plusieurs caméras et écran partagé.

  • captures d’images en JPG et export de la plage sélectionnée
  • formulaire d’analyse dont les annotations sont enregistrées auprès de l’enregistrement
  • raccourcis clavier pour le travail image par image

PrérequisWindows 10 ou 11, 64 bits. Composant FFmpeg ; la transcription utilise le composant Whisper.

En savoir plus sur cette fonction →

ElPlayer — fenêtre du lecteur avec chronologie, marqueurs De–À et panneau d’outils

ELVoice

Enregistrements vocaux : description et comparaison

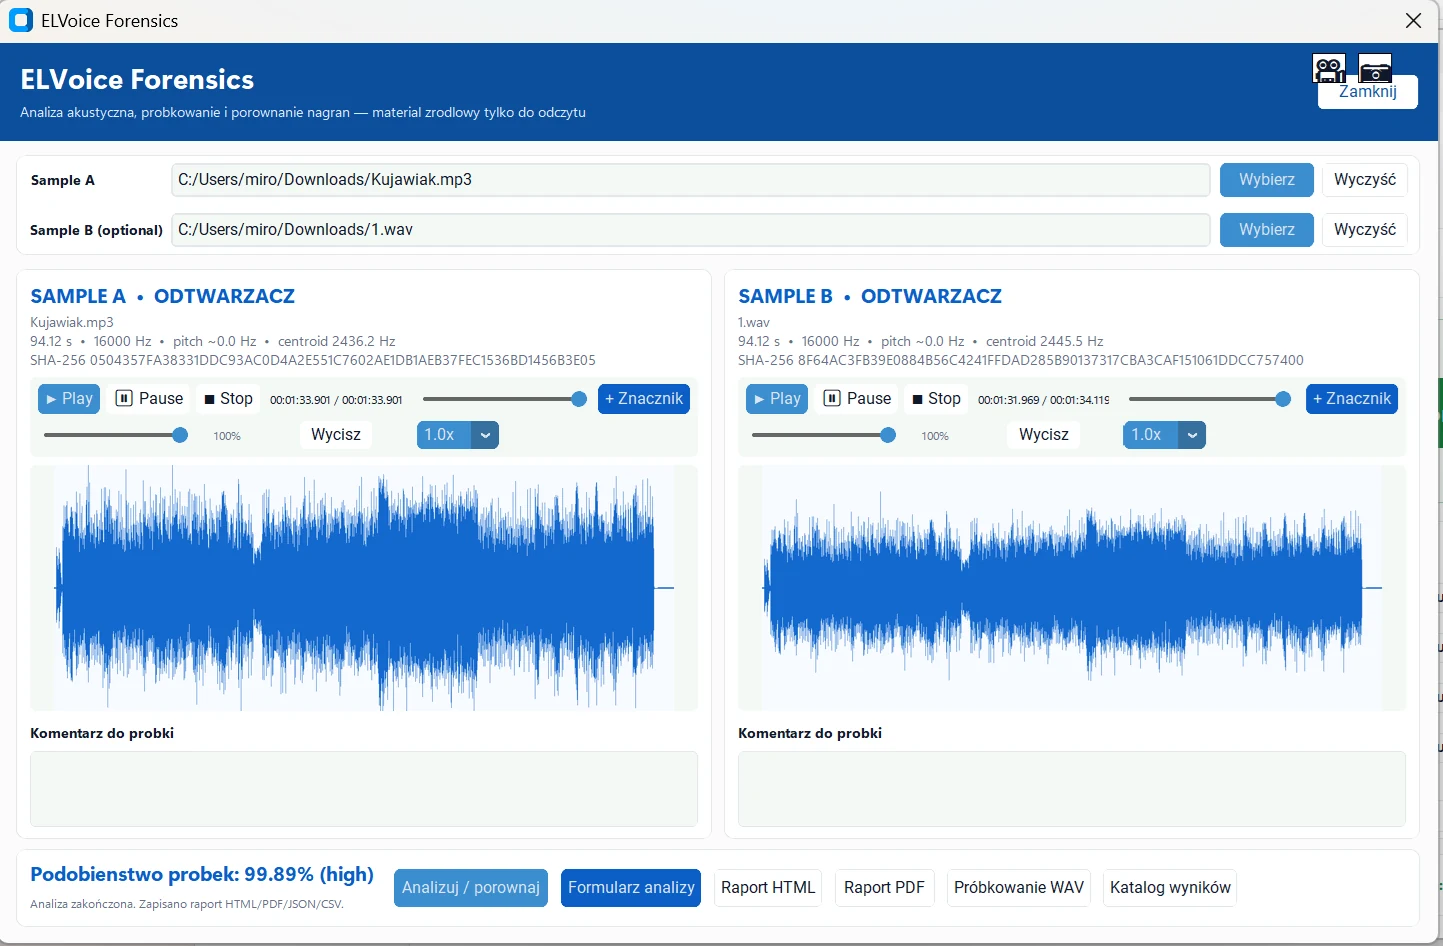
Analyse d’échantillons sonores entièrement sur votre poste. Forme d’onde, spectrogramme et comparaison de deux enregistrements, méthode annoncée.

  • vingt formats audio et vidéo, dont AMR, Opus et la piste sonore d’un MP4
  • forme d’onde et spectrogramme enregistrés comme fichiers pour le rapport
  • résultat de comparaison avec un palier verbal et ses limites explicitées

PrérequisWindows 10 ou 11, 64 bits. Composants FFmpeg et Whisper avec modèle hors ligne.

En savoir plus sur cette fonction →

Voir un rapport ELVoice type

ELVoice Forensics — fenêtre d’analyse d’un échantillon vocal avec forme d’onde et spectrogramme

ELSandbox

Un fichier inconnu s’exécute hors de votre système

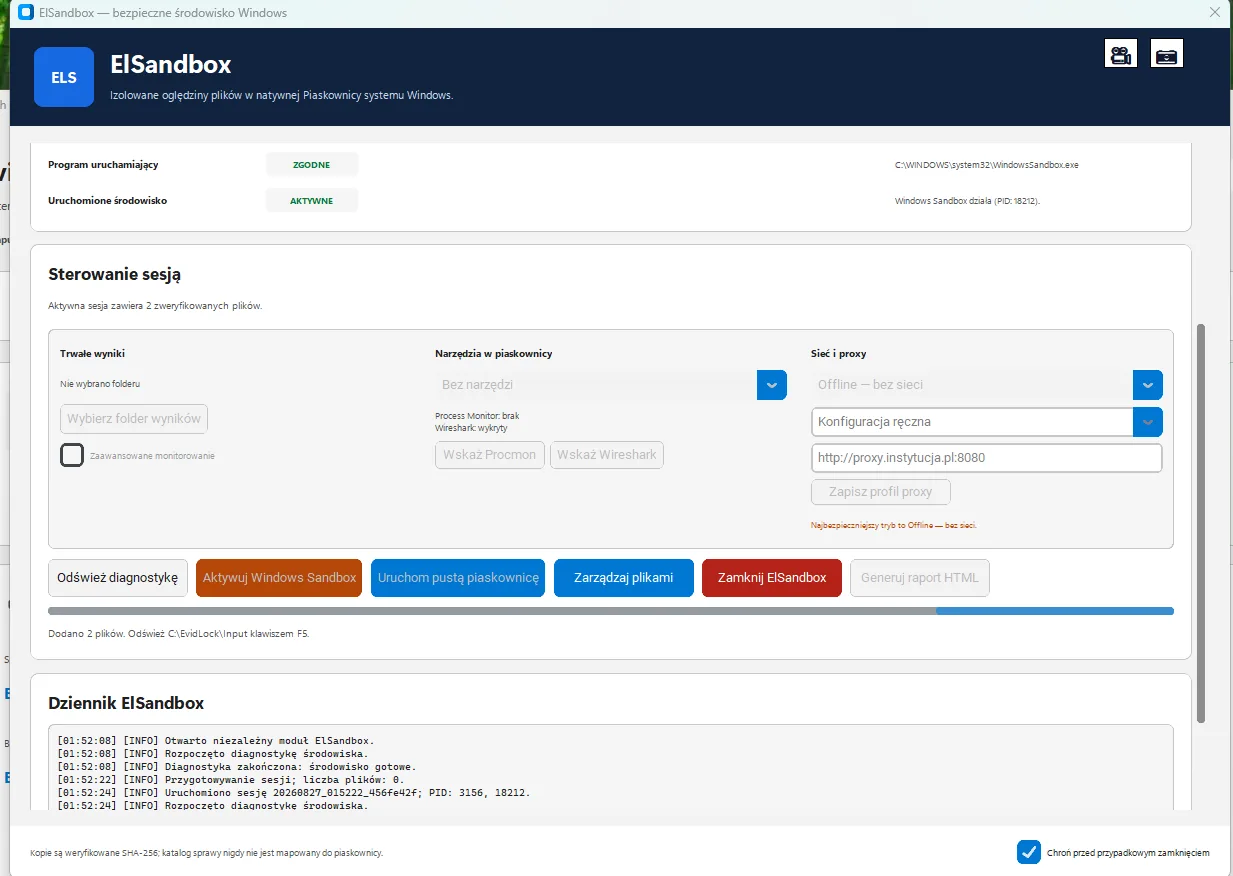
Une session contrôlée dans le bac à sable natif de Windows. Seule une copie du matériel vérifiée par sa somme SHA-256 parvient à l’invité, montée en lecture seule — le dossier de l’affaire n’est jamais mappé, si bien que même un fichier malveillant ne peut pas l’atteindre. La session démarre avec un profil de protection où le presse-papiers, le microphone, la caméra, les imprimantes et le vGPU sont désactivés, l’invité tournant en mode protégé. Le dossier de résultats n’est monté en écriture que si vous le demandez, et c’est la seule chose qui revient du bac à sable vers votre poste. À la fin de la session, il reste un rapport portant les sommes de contrôle de la copie et des résultats, ainsi que le journal de la session — ce qui rejoint le dossier. Avant de démarrer, ElSandbox vérifie que l’environnement le permet : l’édition de Windows, l’état de la fonction Bac à sable et la virtualisation dans le firmware — et il sait activer cette fonction. Chaque session reçoit son propre dossier de travail, avec des sous-dossiers distincts pour l’entrée, le contrôle et les résultats.

  • copie du matériel montée en C:\EvidLock\Input, en lecture seule
  • le dossier de l’affaire n’est jamais visible pour l’invité
  • presse-papiers, microphone, caméra, imprimantes et vGPU désactivés
  • réseau hors ligne, direct ou via un proxy — hors ligne par défaut
  • Process Monitor et Wireshark ajoutés en lecture seule
  • le dossier de résultats n’est inscriptible que sur demande de l’opérateur
  • rapport HTML avec les sommes SHA-256 de la copie et des résultats, et le journal de session
  • vérification de l’environnement avant le démarrage : édition de Windows, état du Bac à sable, virtualisation
  • surveillance du comportement écrite dans le dossier des résultats
  • profils de proxy nommés — HTTP/HTTPS uniquement, sans identifiants dans l’adresse
  • mémoire de session 4096 Mo par défaut, jamais moins de 2048 Mo

PrérequisWindows 10 version 1903 (build 18362) ou plus récent, en édition Pro, Enterprise ou Education — les éditions Home n’ont pas le bac à sable Windows. La fonctionnalité Containers-DisposableClientVM doit être activée et la virtualisation disponible dans le firmware ; l’activation exige les droits d’administrateur et un redémarrage.

En savoir plus sur cette fonction →
ELSandbox — diagnostic du bac à sable Windows, contrôle de session, profil réseau et journal des événements

ElCarveren phase de test

Récupération des fichiers supprimés

Récupération de fichiers supprimés : mode logique sur NTFS, FAT32 et exFAT, et carving par signatures. La source est ouverte uniquement en lecture.

  • disques physiques ainsi que les images RAW, E01 et AFF4

PrérequisWindows 10 ou 11, 64 bits. Aucun composant supplémentaire.

En savoir plus sur cette fonction →
ELNetwork

Une capture, deux moteurs à la fois

Analyse de captures PCAP avec Suricata et Zeek en une seule passe. La capture reste intacte.

  • alertes, connexions, DNS, HTTP et TLS dans un seul relevé

PrérequisWindows 10 ou 11, 64 bits. Composant TShark/Wireshark.

En savoir plus sur cette fonction →
Honnêtement, sur les limites de l’outil

EvidLock ordonne et corrèle les artefacts, mais n’attribue pas automatiquement une action à une personne. Chaque lien du graphe porte une règle explicite, un niveau de confiance et ses limites — c’est vous qui tirez les conclusions et c’est vous qui les défendrez.