Forensic Evidence Tool für Windows

Sichere Arbeitmit digitalem Beweismaterial

EvidLock sichert, analysiert und dokumentiert digitales Beweismaterial in einer einzigen Umgebung — von der ersten Prüfsumme bis zum fertigen Bericht. Alles lokal: keine Cloud, kein Konto, keine Übertragung nach außen.

KORRELATIONSGRAPH — LIVE

15 REGELN — jede Kante trägt eine Regel, eine Sicherheitsstufe und ihre benannten Einschränkungen

0 Byte

werden nach außen gesendet

15 Regeln

nachvollziehbarer Beweiskorrelation

8 Module

Player · View · Commander · Carver · Voice · Tracker · Network · Sandbox

SHA-256

in jedem Arbeitsschritt

Module

Acht eigenständige Werkbänke in einer Anwendung

Jedes Modul öffnet sich als eigenes Fenster und arbeitet am selben Fallmaterial — ohne Zwischenexporte und ohne Pfade zu kopieren.

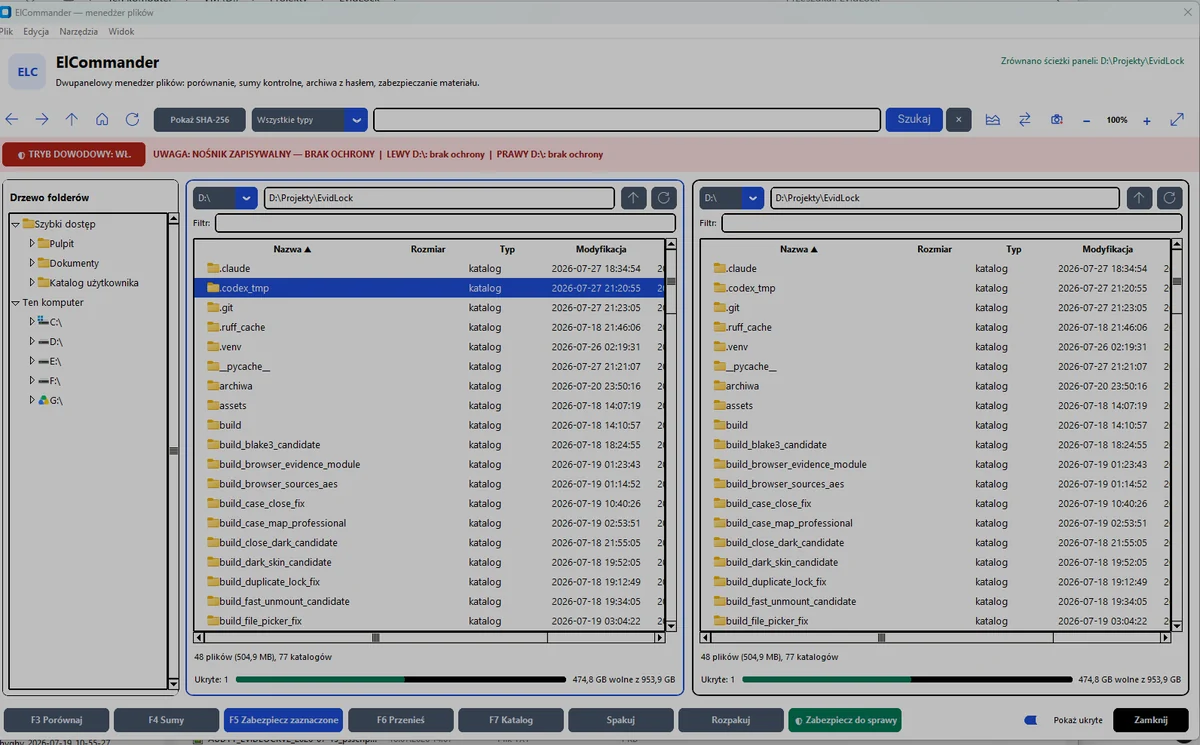
ElCommander

Zweispaltige Bestandsaufnahme im Beweismodus

Ein Dateimanager, der Prüfsummen im Lauf berechnet und warnt, wenn der Datenträger beschreibbar ist — bevor ein Fehler passiert.

  • Verzeichnisvergleich und Erkennung von Unterschieden
  • SHA-256 für ausgewählte Dateien und ganze Bäume
  • Archive als ZIP AES-256, 7Z und TAR.GZ sowie Sicherung in den Fall

VoraussetzungenWindows 10 oder 11, 64-Bit. Komponente 7-Zip. Auto-Blocker erfordert Administratorrechte.

Mehr zu dieser Funktion →

ElCommander — zwei Dateibereiche, Beweismodus und Prüfsummenleiste

ElNotes

Notizblock und Werkbank für verdächtige Inhalte

Notizen, an Falldateien geheftet, daneben eine Werkbank für Text, den Sie nicht ausführen wollen: Indikatoren, versteckte Verweise, unsichtbare Zeichen, Dekodierung und Codeansicht. Nichts wird ausgeführt, nichts geht ins Netz.

  • Notizen und PDF-Export samt benannten Verweisen
  • Indikatoren, versteckte Links und unsichtbare Zeichen im Text
  • statische Prüfung von PDF-Verweisen — ohne die Datei zu öffnen

VoraussetzungenWindows 10 oder 11, 64-Bit. OCR in PDF-Dateien und Bildern erfordert die Komponente Tesseract.

ELTracker

Mobile Spuren aus mehreren gesicherten Quellen

Lokale Analyse von iOS-Backups, Android-Verzeichnissen, gemeinsamem Speicher, backup.ab und Google Takeout, ohne die Quelle zu verändern.

  • Aufnahmen und Transkripte der Sprachaktivität
  • Kontakte, Konten, SIM-Daten, Chrome-Suchbegriffe und Autofill
  • HTML-, PDF-, XLSX-, CSV- und JSON-Berichte mit SHA-256-Manifest

ElView

Sichtung und Sicherung von Fotografien

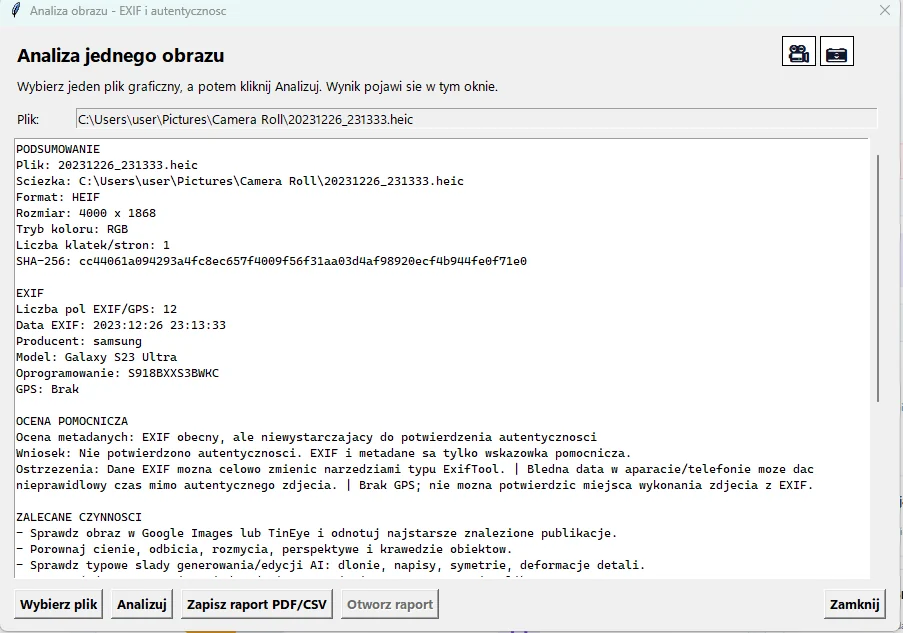
Sichtung von Bildmaterial mit Zuschnitt, Auslesen der EXIF- und HEIC-Metadaten und Sicherung jeder Datei mit einer SHA-256-Prüfsumme.

  • interaktive Berichte mit Markierungen auf den Fotografien
  • Bild- und Kameradatenanalyse
  • direkte Übernahme der Ergebnisse aus ElCarver

VoraussetzungenWindows 10 oder 11, 64-Bit. Keine zusätzlichen Komponenten.

Mehr zu dieser Funktion →

Analyse eines Einzelbildes: EXIF-Metadaten, SHA-256 und Bewertung der Echtheit

ElPlayer

Überwachungsaufnahmen, Bild für Bild

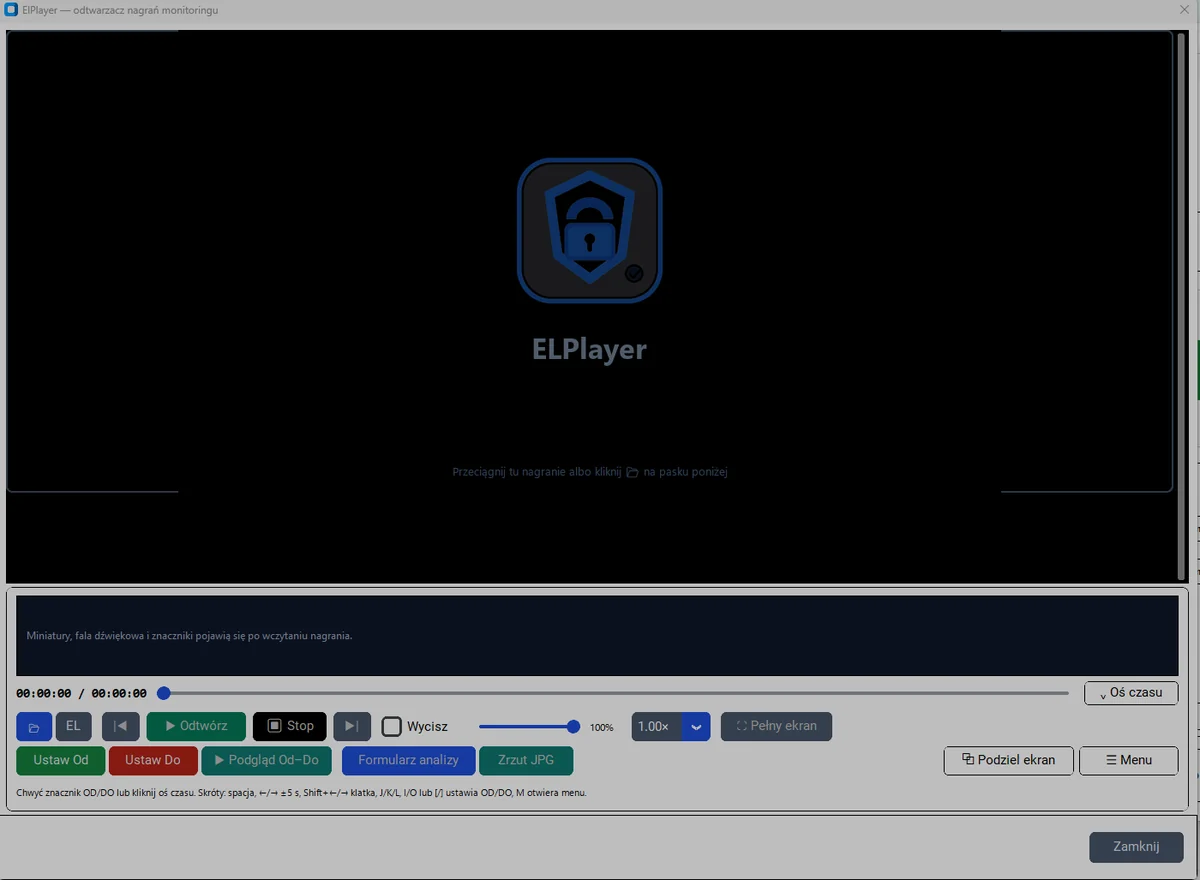
Ein Player für Beweismaterial: präziser CFR- und VFR-Zeitstrahl, Von-Bis-Markierungen, Mehrkameraunterstützung und geteilter Bildschirm.

  • Einzelbilder als JPG und Export eines gewählten Bereichs
  • Analyseformular mit Anmerkungen direkt bei der Aufnahme
  • Tastenkürzel für die Arbeit Bild für Bild

VoraussetzungenWindows 10 oder 11, 64-Bit. Komponente FFmpeg; die Transkription nutzt die Komponente Whisper.

Mehr zu dieser Funktion →

ElPlayer — Wiedergabefenster mit Zeitstrahl, Von-Bis-Markierungen und Werkzeugleiste

ELVoice

Sprachaufnahmen: Beschreibung und Vergleich

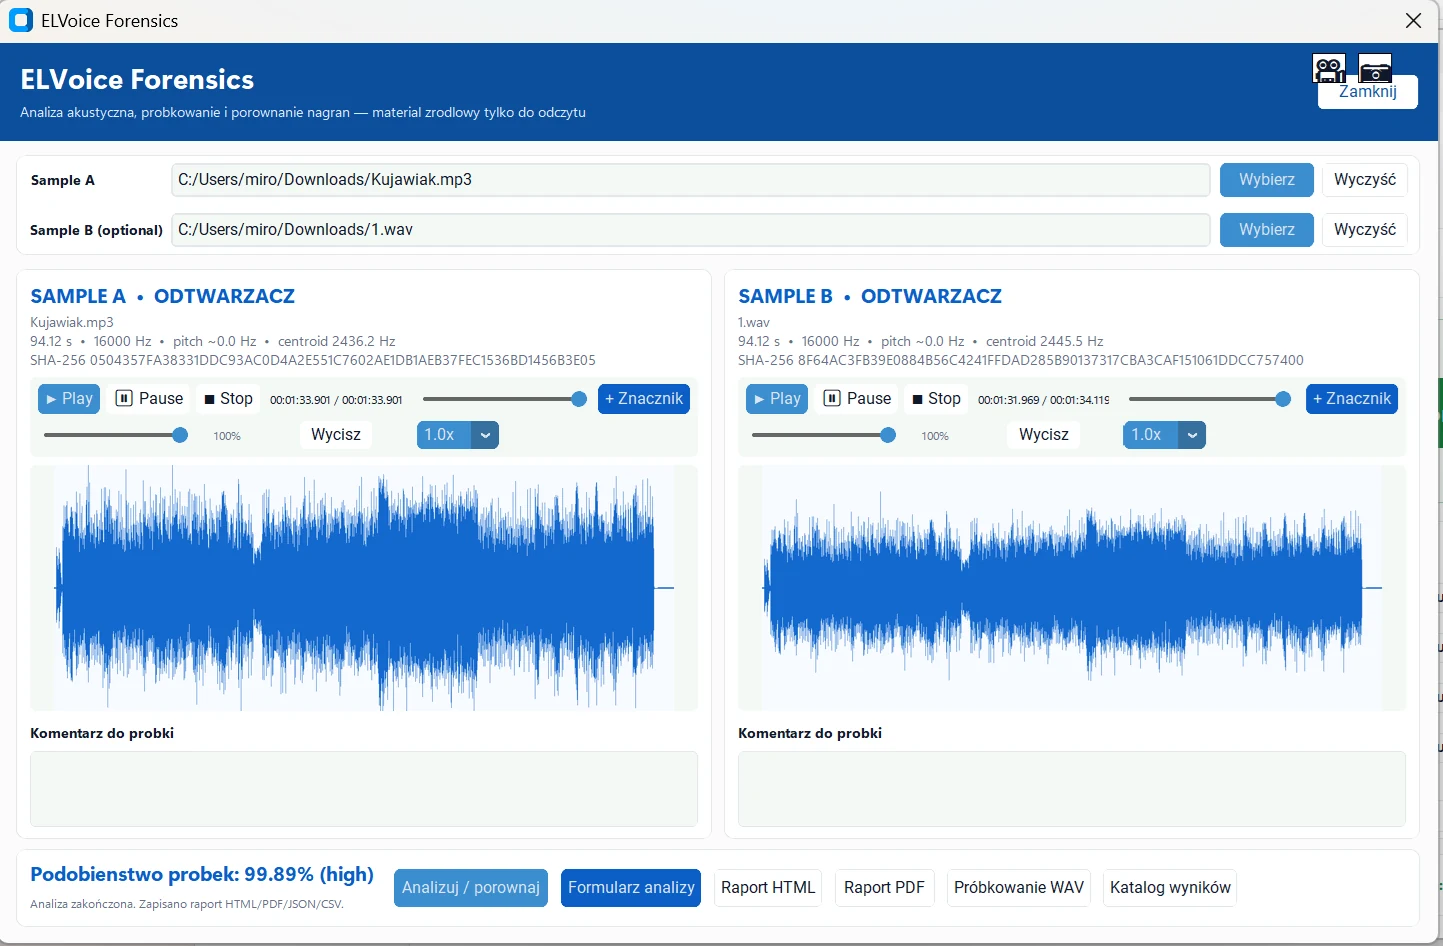
Analyse von Tonproben vollständig auf Ihrem Arbeitsplatz. Wellenform, Spektrogramm und ein Vergleich zweier Aufnahmen mit offen genannter Methode.

  • zwanzig Audio- und Videoformate, darunter AMR, Opus und die Tonspur einer MP4
  • Wellenform und Spektrogramm als Dateien für den Bericht gespeichert
  • Vergleichsergebnis mit sprachlicher Stufe und benannten Einschränkungen

VoraussetzungenWindows 10 oder 11, 64-Bit. Komponenten FFmpeg und Whisper mit Offline-Modell.

Mehr zu dieser Funktion →

Beispielbericht von ELVoice ansehen

ELVoice Forensics — Fenster der Sprachprobenanalyse mit Wellenform und Spektrogramm

ELSandbox

Eine unbekannte Datei läuft außerhalb Ihres Systems

Eine kontrollierte Sitzung in der nativen Windows-Sandbox. In den Gast gelangt ausschließlich eine per SHA-256 geprüfte Kopie des Materials, schreibgeschützt eingebunden — der Fallordner wird nie gemappt, sodass ihn nicht einmal eine bösartige Datei erreichen kann. Die Sitzung startet mit einem Schutzprofil, in dem Zwischenablage, Mikrofon, Kamera, Drucker und vGPU abgeschaltet sind und der Gast im geschützten Modus läuft. Der Ergebnisordner wird nur auf Wunsch beschreibbar eingebunden und ist das Einzige, was aus der Sandbox an Ihren Arbeitsplatz zurückkommt. Nach dem Ende der Sitzung bleiben ein Bericht mit den Prüfsummen von Kopie und Ergebnissen sowie das Sitzungsprotokoll — das, was in die Akte geht. Vor dem Start prüft ElSandbox, ob die Umgebung das überhaupt zulässt: die Windows-Edition, den Zustand der Sandbox-Funktion und die Virtualisierung in der Firmware — und kann diese Funktion einschalten. Jede Sitzung erhält einen eigenen Arbeitsordner mit getrennten Unterordnern für Eingabe, Steuerung und Ergebnisse.

  • Materialkopie als C:\EvidLock\Input eingebunden, schreibgeschützt
  • der Fallordner ist für den Gast nie sichtbar
  • Zwischenablage, Mikrofon, Kamera, Drucker und vGPU abgeschaltet
  • Netzwerk offline, direkt oder über Proxy — standardmäßig offline
  • Process Monitor und Wireshark als schreibgeschützte Ressourcen ergänzt
  • der Ergebnisordner ist nur auf Anforderung beschreibbar
  • HTML-Bericht mit SHA-256-Prüfsummen von Kopie und Ergebnissen samt Sitzungsprotokoll
  • Prüfung der Umgebung vor dem Start: Windows-Edition, Sandbox-Zustand, Virtualisierung
  • Verhaltensüberwachung, geschrieben in den Ergebnisordner
  • benannte Proxy-Profile — ausschließlich HTTP/HTTPS, ohne Zugangsdaten in der Adresse
  • Sitzungsspeicher standardmäßig 4096 MB, nie unter 2048 MB

VoraussetzungenWindows 10 in der Version 1903 (Build 18362) oder neuer, in der Edition Pro, Enterprise oder Education — Home-Editionen haben keine Windows-Sandbox. Erforderlich sind die aktivierte Funktion Containers-DisposableClientVM und Virtualisierung in der Firmware; das Aktivieren erfordert Administratorrechte und einen Neustart.

Mehr zu dieser Funktion →
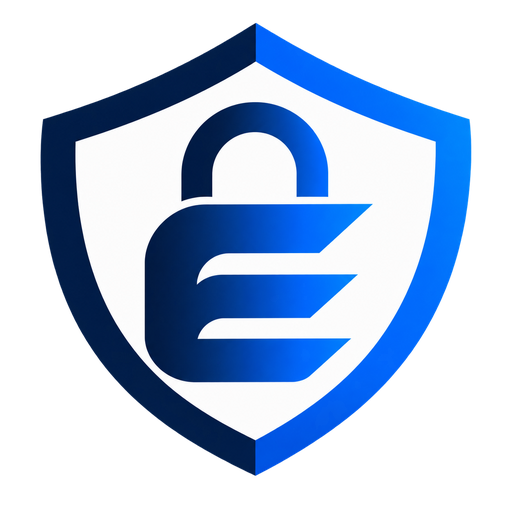
ELSandbox — Windows-Sandbox-Diagnose, Sitzungssteuerung, Netzprofil und Ereignisjournal

ElCarverin der Testphase

Wiederherstellung gelöschter Dateien

Wiederherstellung gelöschter Dateien: logischer Modus auf NTFS, FAT32 und exFAT sowie tiefes Signatur-Carving. Die Quelle wird ausschließlich lesend geöffnet.

  • physische Datenträger sowie RAW-, E01- und AFF4-Abbilder

VoraussetzungenWindows 10 oder 11, 64-Bit. Keine zusätzlichen Komponenten.

Mehr zu dieser Funktion →

ELNetwork

Ein Mitschnitt, zwei Engines gleichzeitig

Analyse von PCAP-Mitschnitten mit Suricata und Zeek in einem Durchlauf. Der Mitschnitt bleibt unberührt.

  • Alarme, Verbindungen, DNS, HTTP und TLS in einer Übersicht

VoraussetzungenWindows 10 oder 11, 64-Bit. Komponente TShark/Wireshark.

Mehr zu dieser Funktion →

Ehrlich zu den Grenzen des Werkzeugs

EvidLock ordnet und korreliert Artefakte, ordnet Handlungen aber nicht automatisch einer Person zu. Jede Verbindung im Graphen trägt eine offengelegte Regel, eine Sicherheitsstufe und ihre benannten Einschränkungen — die Schlüsse ziehen Sie, und Sie vertreten sie.