Forensic Evidence Tool pro Windows

Bezpečná práces digitálními důkazy

EvidLock zajišťuje, analyzuje a dokumentuje digitální materiál v jediném prostředí — od kontrolního součtu po hotový protokol. Vše lokálně: bez cloudu, bez účtu, bez odesílání čehokoli ven.

GRAF VAZEB — ŽIVĚ

15 PRAVIDEL — každá hrana má pravidlo, míru jistoty a vypsaná omezení

0 bajtů

odesláno ven

15 pravidel

zveřejněné korelace důkazů

8 modulů

Player · View · Commander · Carver · Voice · Tracker · Network · Sandbox

SHA-256

v každé fázi práce

Moduly

Osm samostatných dílen v jediné aplikaci

Každý modul se otevírá jako samostatné okno a pracuje nad týmž materiálem případu — bez mezikroků s exportem a bez přepisování cest.

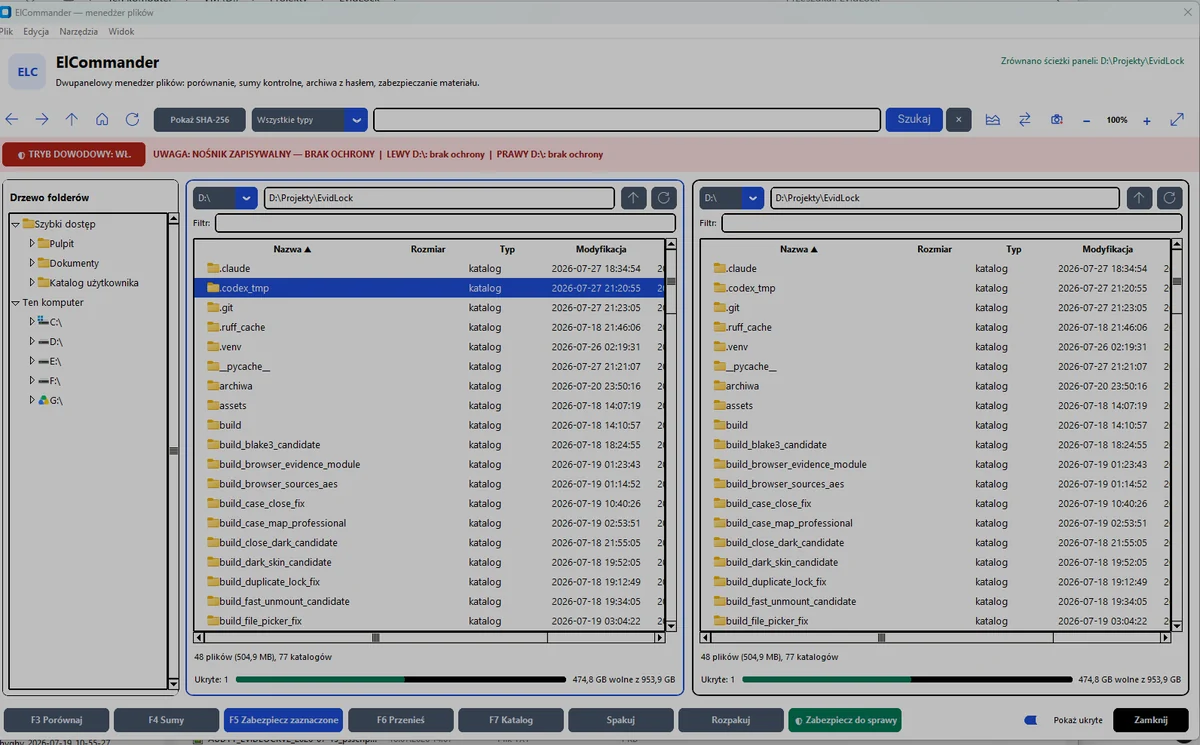
ElCommander

Dvoupanelová inventarizace s důkazním režimem

Správce souborů, který počítá kontrolní součty za běhu a upozorní, když je nosič zapisovatelný — dříve než uděláte chybu.

  • porovnání složek a hledání rozdílů
  • SHA-256 pro vybrané soubory i celé stromy
  • archivy ZIP AES-256, 7Z a TAR.GZ a zajištění do případu

PožadavkyWindows 10 nebo 11, 64bitový. Součást 7-Zip. Auto-Blocker vyžaduje oprávnění správce.

Více o této funkci →

ElCommander — dva panely souborů, důkazní režim a lišta kontrolních součtů

ElNotes

Poznámkový blok a dílna na podezřelý obsah

Poznámky připnuté k souborům případu a vedle nich dílna na text, který nechcete spouštět: indikátory, skryté odkazy, neviditelné znaky, dekódování a náhled kódu. Nic se nespouští a nic neodchází do sítě.

  • poznámky a export do PDF i s pojmenovanými odkazy
  • indikátory, skryté odkazy a neviditelné znaky v textu
  • statická kontrola odkazů v PDF — bez otevření souboru

PožadavkyWindows 10 nebo 11, 64bitový. OCR v PDF a obrázcích vyžaduje součást Tesseract.

ELTracker

Mobilní stopy z více zajištěných zdrojů

Lokální analýza záloh iOS, stromů Android, sdíleného úložiště, backup.ab a Google Takeout bez změny zdroje.

  • nahrávky a přepisy hlasové aktivity
  • kontakty, účty, SIM, dotazy Chrome a automatické vyplňování
  • reporty HTML, PDF, XLSX, CSV a JSON s manifestem SHA-256

ElView

Prohlížení a zajišťování fotografií

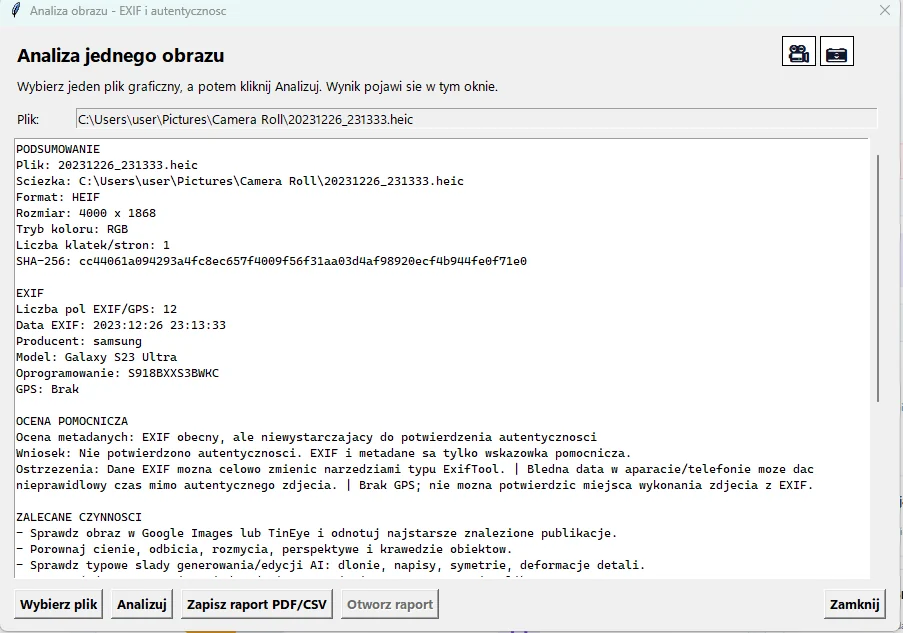
Náhled obrazového materiálu s ořezem, čtením metadat EXIF i formátu HEIC a zajištěním každého souboru součtem SHA-256.

  • interaktivní protokoly se značkami ve fotografiích
  • analýza obrazu a metadat přístroje
  • přímý přechod z výsledků ElCarveru

PožadavkyWindows 10 nebo 11, 64bitový. Bez dalších součástí.

Více o této funkci →

Analýza jednotlivého snímku: metadata EXIF, SHA-256 a posouzení pravosti fotografie

ElPlayer

Kamerové záznamy, snímek po snímku

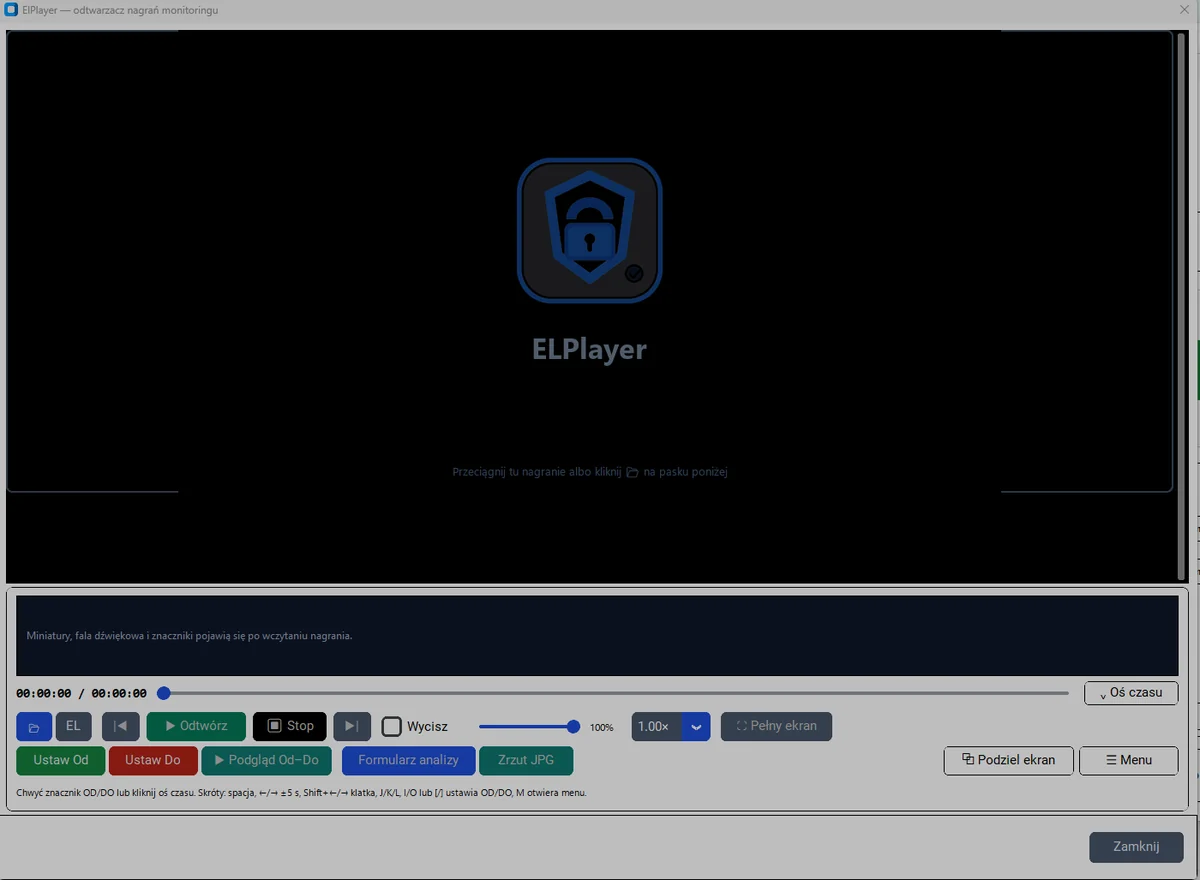
Přehrávač připravený pro důkazní materiál: přesná časová osa CFR i VFR, značky Od–Do, obsluha více kamer a rozdělená obrazovka.

  • snímky do JPG a export zvoleného rozsahu
  • formulář analýzy s poznámkami ukládanými u záznamu
  • klávesové zkratky pro práci snímek po snímku

PožadavkyWindows 10 nebo 11, 64bitový. Součást FFmpeg; přepis využívá součást Whisper.

Více o této funkci →

ElPlayer — okno přehrávače s časovou osou, značkami Od–Do a panelem nástrojů

ELVoice

Hlasové nahrávky: popis a porovnání

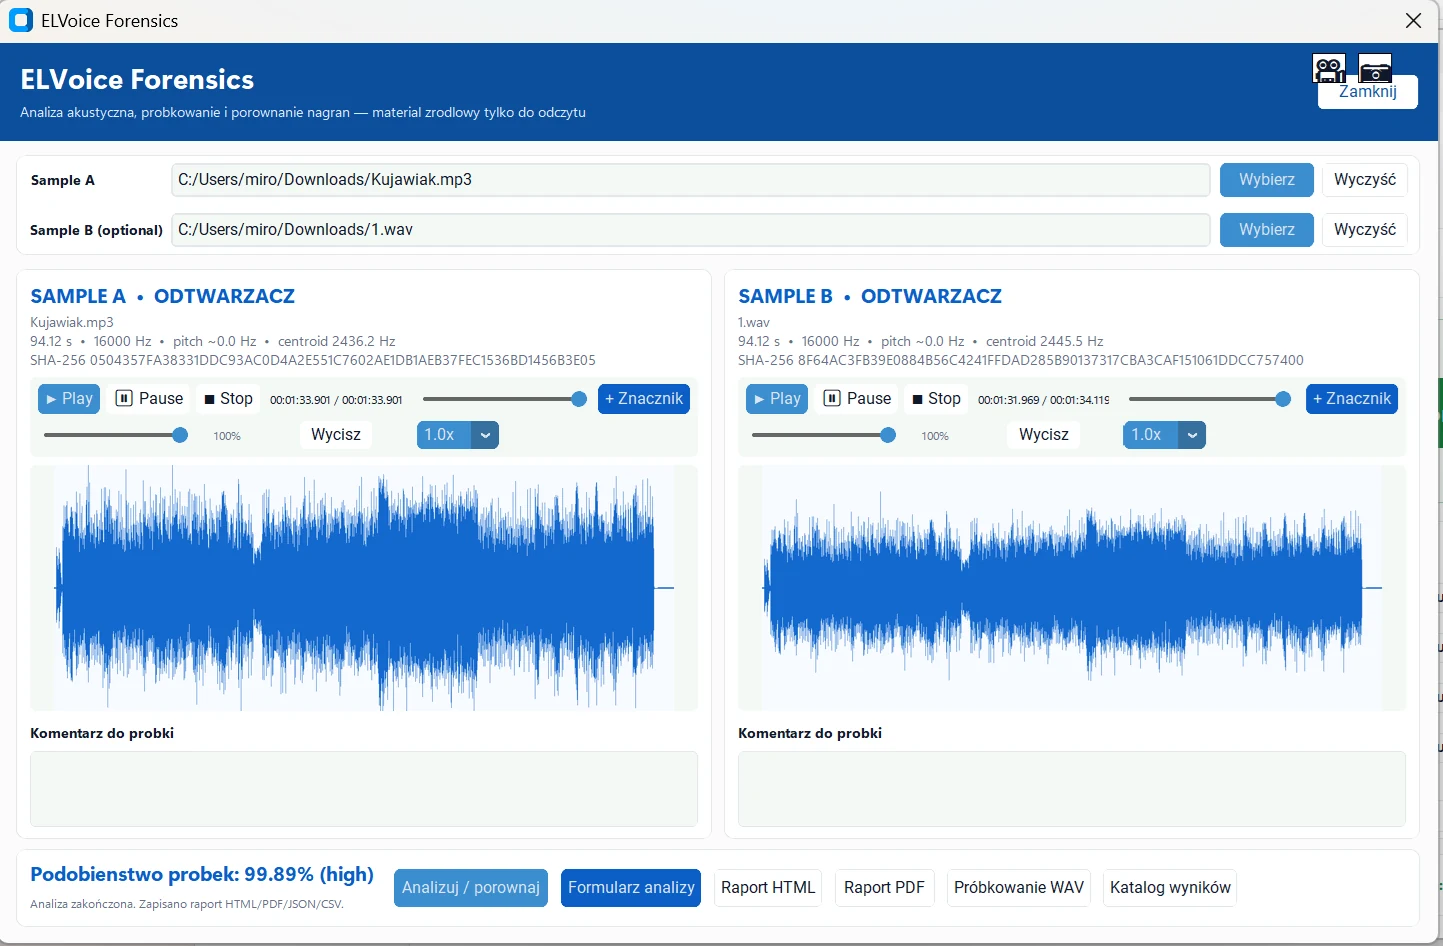
Analýza zvukových vzorků zcela na vašem pracovišti. Průběh vlny, spektrogram a porovnání dvou nahrávek s otevřeně uvedenou metodou.

  • dvacet zvukových a obrazových formátů včetně AMR, Opus a zvukové stopy z MP4
  • průběh vlny a spektrogram ukládané jako soubory do protokolu
  • výsledek porovnání se slovním stupněm a vypsanými omezeními

PožadavkyWindows 10 nebo 11, 64bitový. Součásti FFmpeg a Whisper s offline modelem.

Více o této funkci →

Prohlédnout ukázkový protokol ELVoice

ELVoice Forensics — okno analýzy hlasového vzorku s průběhem vlny a spektrogramem

ELSandbox

Neznámý soubor běží mimo váš systém

Řízená relace v nativní Windows Sandbox. K hostu se dostane pouze kopie materiálu ověřená kontrolním součtem SHA-256, připojená jen pro čtení — složka případu se nemapuje nikdy, takže se k ní nedostane ani škodlivý soubor. Relace startuje z ochranného profilu, ve kterém jsou schránka, mikrofon, kamera, tiskárny a vGPU vypnuté a host běží v chráněném režimu. Složka výsledků se připojí pro zápis jen na vyžádání a je jediným, co se ze sandboxu vrací na vaše pracoviště. Po skončení relace zůstává zpráva s kontrolními součty kopie i výsledků a deník průběhu — to, co jde do spisu. Před spuštěním ElSandbox ověří, zda to prostředí vůbec umožňuje: edici Windows, stav funkce Sandbox a virtualizaci ve firmwaru — a tuto funkci umí zapnout. Každá relace dostane vlastní pracovní složku se samostatnými podsložkami pro vstup, řízení a výsledky.

  • kopie materiálu připojená jako C:\EvidLock\Input, jen pro čtení
  • složka případu není hostu nikdy viditelná
  • schránka, mikrofon, kamera, tiskárny a vGPU vypnuté
  • síť offline, přímo nebo přes proxy — výchozí je offline
  • Process Monitor a Wireshark přidané jen pro čtení
  • složka výsledků je zapisovatelná jen na žádost operátora
  • HTML zpráva s SHA-256 kopie i výsledků a deníkem relace
  • kontrola prostředí před startem: edice Windows, stav Sandboxu, virtualizace
  • monitorování chování zapisované do složky výsledků
  • pojmenované profily proxy — pouze HTTP/HTTPS, bez přihlašovacích údajů v adrese
  • paměť relace výchozích 4096 MB, nikdy méně než 2048 MB

PožadavkyWindows 10 verze 1903 (sestavení 18362) nebo novější, v edici Pro, Enterprise nebo Education — edice Home nemají Windows Sandbox. Vyžaduje zapnutou funkci Containers-DisposableClientVM a virtualizaci ve firmwaru; zapnutí funkce vyžaduje oprávnění správce a restart systému.

Více o této funkci →
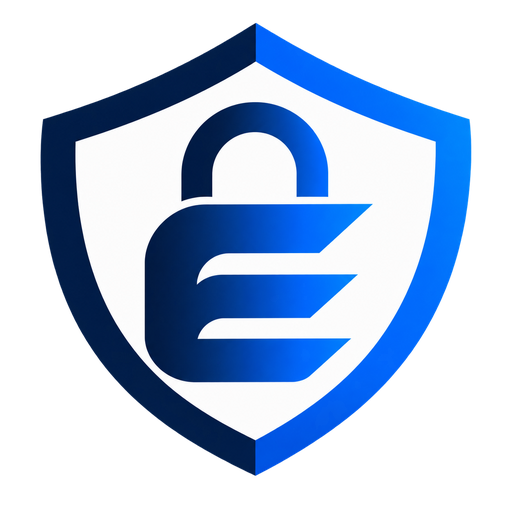
ELSandbox — diagnostika Windows Sandbox, řízení relace, síťový profil a deník událostí

ElCarverve fázi testování

Obnova smazaných souborů

Obnova smazaných souborů: logický režim na NTFS, FAT32 a exFAT a hluboký signaturový carving. Zdroj se otevírá výhradně pro čtení.

  • fyzické disky i obrazy RAW, E01 a AFF4

PožadavkyWindows 10 nebo 11, 64bitový. Bez dalších součástí.

Více o této funkci →

ELNetwork

Záznam provozu, dva nástroje najednou

Analýza záznamů PCAP nástroji Suricata a Zeek v jednom průchodu. Záznam zůstává nedotčený.

  • výstrahy, spojení, DNS, HTTP a TLS v jednom přehledu

PožadavkyWindows 10 nebo 11, 64bitový. Součást TShark/Wireshark.

Více o této funkci →

Poctivě o mezích nástroje

EvidLock uspořádává a koreluje artefakty, ale nepřipisuje automaticky jednání konkrétní osobě. Každá vazba v grafu má zveřejněné pravidlo, míru jistoty a vypsaná omezení — závěry vyvozujete vy a vy je také obhájíte.