Forensic Evidence Tool dla Windows

Bezpieczna pracaz cyfrowym materiałem dowodowym

Zabezpieczasz nośnik, opisujesz znaleziska i wychodzisz z gotowym raportem. Wszystko na jednym komputerze — bez chmury, bez konta, bez wysyłania czegokolwiek na zewnątrz.

GRAF POWIĄZAŃ — NA ŻYWO

15 REGUŁ — każda krawędź ma regułę, poziom pewności i wypisane ograniczenia

0 bajtów

wysyłanych na zewnątrz

15 reguł

jawnej korelacji dowodów

8 modułów

Player · View · Commander · Carver · Voice · Tracker · Network · Sandbox

SHA-256

na każdym etapie pracy

Moduły

Osiem samodzielnych warsztatów w jednej aplikacji

Każdy moduł otwiera się jako osobne okno i pracuje na tym samym materiale sprawy — bez eksportów pośrednich i bez przeklejania ścieżek.

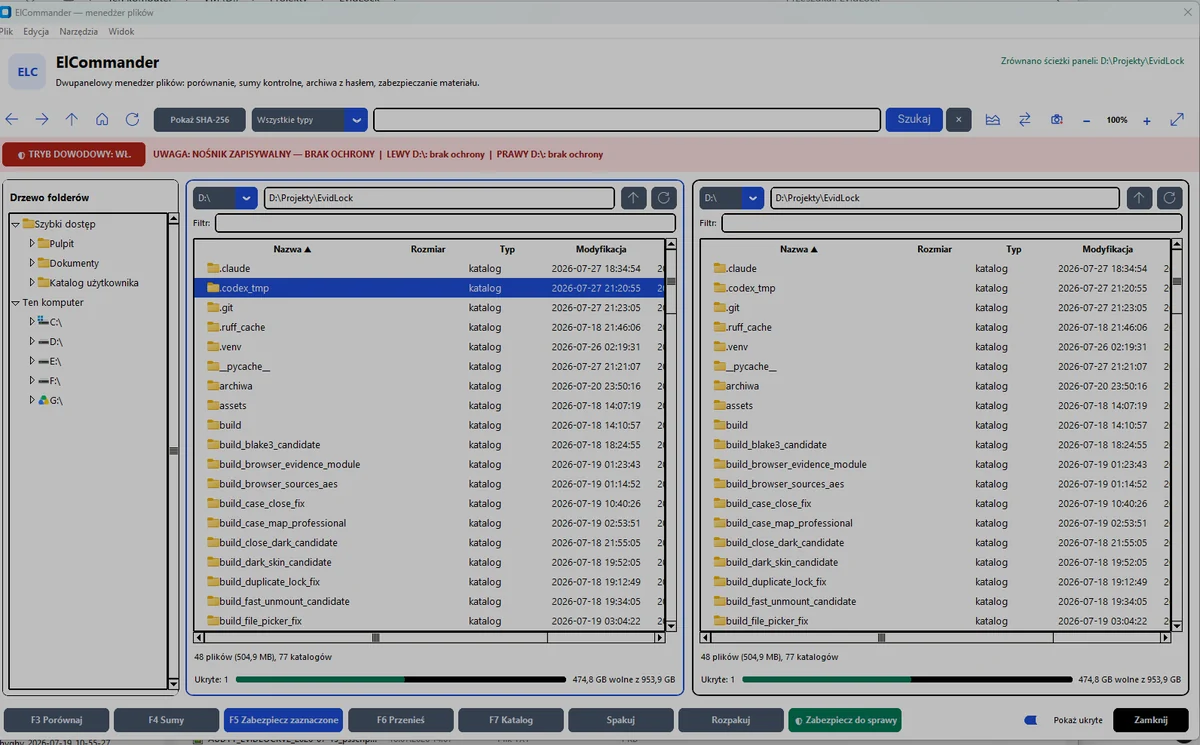
ElCommander

Dwupanelowa inwentaryzacja z trybem dowodowym

Menedżer plików, który liczy sumy kontrolne w locie i ostrzega, gdy nośnik jest zapisywalny — zanim popełnisz błąd.

  • porównanie katalogów i wykrywanie różnic
  • SHA-256 dla zaznaczonych plików i całych drzew
  • archiwa ZIP AES-256, 7Z i TAR.GZ oraz zabezpieczanie do sprawy

WymaganiaWindows 10 lub 11, 64-bit. Składnik 7-Zip. Auto-Blocker wymaga uprawnień administratora.

Więcej o tej funkcji →

ElCommander — dwa panele plików, tryb dowodowy i pasek sum kontrolnych

ElNotes

Notatnik i warsztat do podejrzanych treści

Notatki przypięte do plików sprawy, a obok warsztat do oglądania tekstu, którego nie chcesz uruchamiać: wskaźniki, ukryte odnośniki, niewidoczne znaki, dekodowanie i podgląd kodu. Nic się nie wykonuje i nic nie wychodzi do sieci.

  • notatki i eksport do PDF razem z nazwanymi odnośnikami
  • wskaźniki, ukryte linki i niewidoczne znaki w tekście
  • statyczna inspekcja odnośników w PDF — bez otwierania pliku

WymaganiaWindows 10 lub 11, 64-bit. OCR w PDF i obrazach wymaga składnika Tesseract.

ELTracker

Ślady mobilne z wielu zabezpieczonych źródeł

Lokalna analiza kopii iOS, drzew Android, pamięci współdzielonej, backup.ab oraz Google Takeout bez modyfikowania źródła.

  • nagrania i transkrypcje aktywności głosowej
  • kontakty, konta, SIM, frazy Chrome i autouzupełnianie
  • raporty HTML, PDF, XLSX, CSV i JSON z manifestem SHA-256

ElView

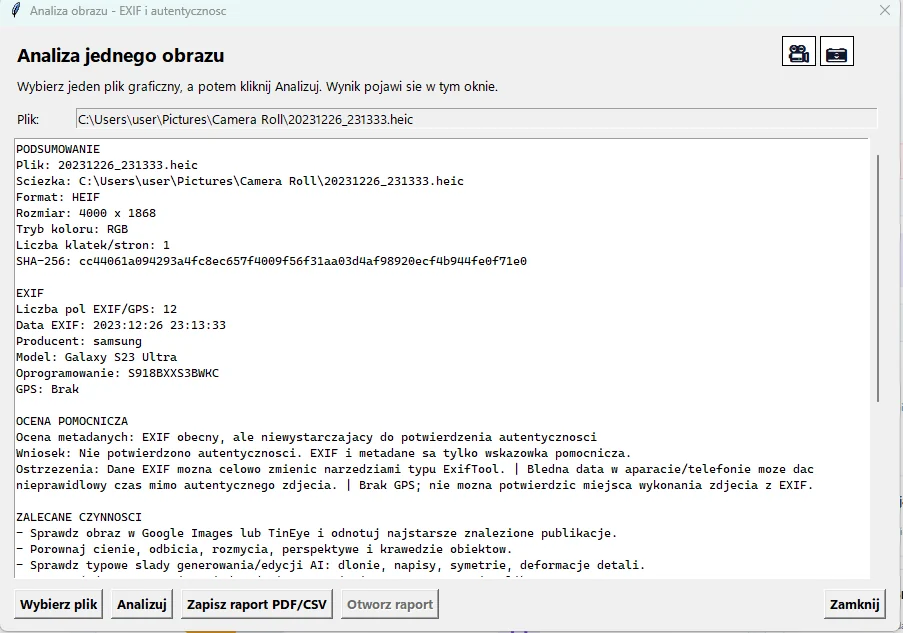
Przegląd i zabezpieczanie fotografii

Podgląd materiału zdjęciowego z kadrowaniem, odczytem metadanych EXIF oraz HEIC i zabezpieczeniem każdego pliku sumą SHA-256.

  • interaktywne raporty ze znacznikami na zdjęciach
  • analiza obrazu i metadanych aparatu
  • bezpośrednie przejście z wyników ElCarvera

WymaganiaWindows 10 lub 11, 64-bit. Bez dodatkowych składników.

Więcej o tej funkcji →

Analiza pojedynczego obrazu: metadane EXIF, SHA-256 i ocena autentyczności zdjęcia

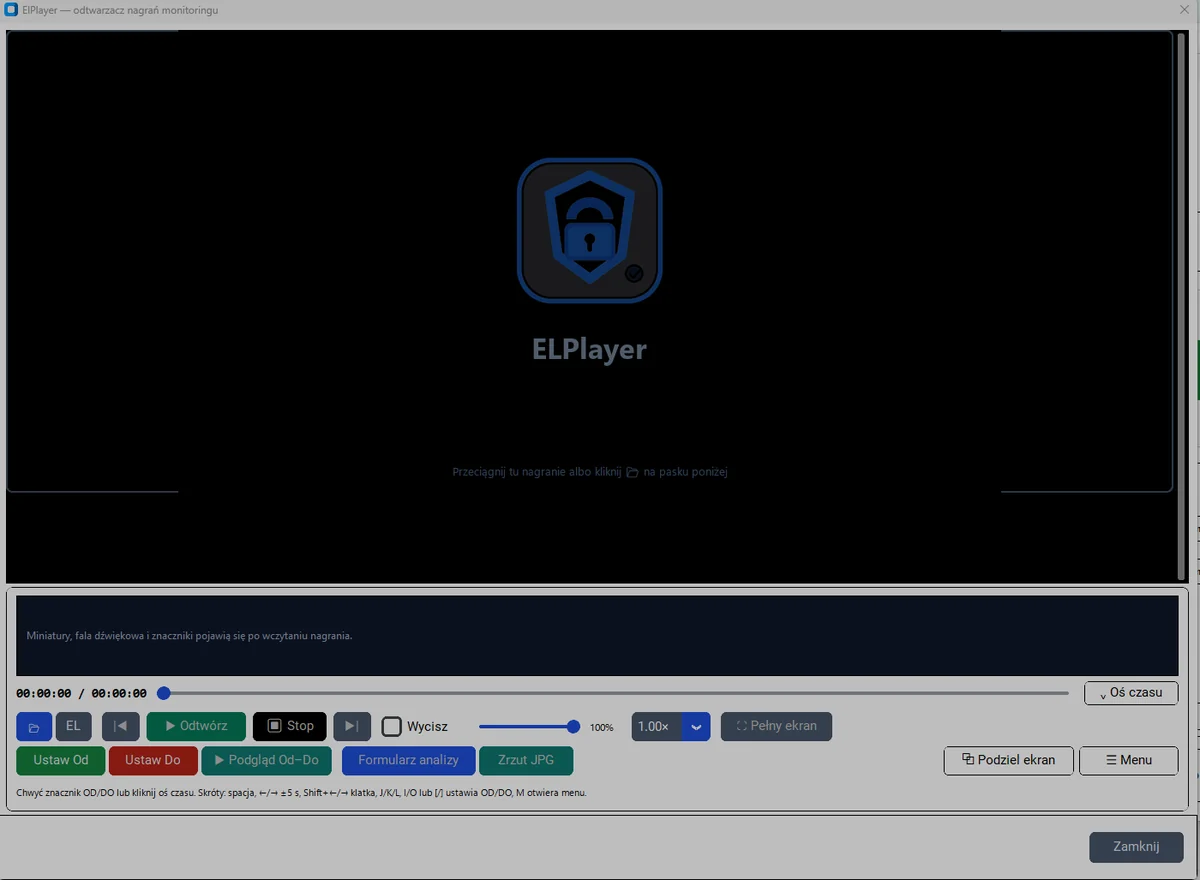
ElPlayer

Nagrania z monitoringu, klatka po klatce

Odtwarzacz przygotowany do materiału dowodowego: precyzyjna oś czasu CFR i VFR, znaczniki Od–Do, obsługa wielu kamer i podzielony ekran.

  • zrzuty klatek do JPG i eksport wybranego zakresu
  • formularz analizy z adnotacjami zapisywanymi przy nagraniu
  • skróty klawiszowe do pracy klatka po klatce

WymaganiaWindows 10 lub 11, 64-bit. Składnik FFmpeg; transkrypcja korzysta ze składnika Whisper.

Więcej o tej funkcji →

ElPlayer — okno odtwarzacza z osią czasu, znacznikami Od–Do i panelem narzędzi

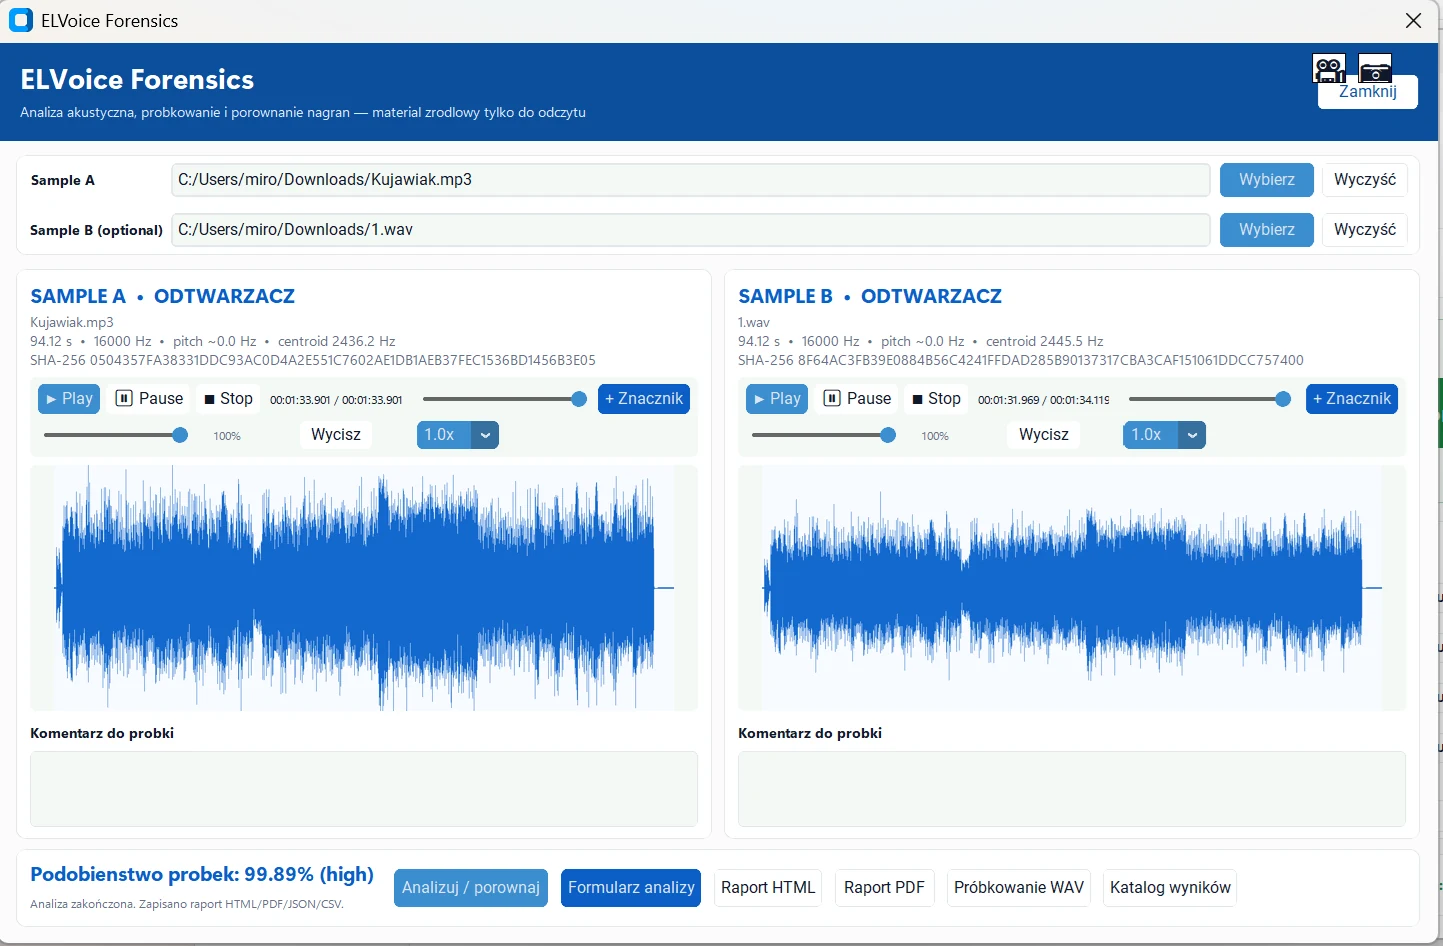
ELVoice

Nagrania głosowe: opis i porównanie

Analiza próbek dźwiękowych w całości na Twoim stanowisku. Przebieg fali, spektrogram i porównanie dwóch nagrań z jawnie podaną metodą.

  • dwadzieścia formatów audio i wideo, w tym AMR, Opus i ścieżka z MP4
  • przebieg fali i spektrogram zapisywane jako pliki do raportu
  • wynik porównania z progiem słownym i wypisanymi ograniczeniami

WymaganiaWindows 10 lub 11, 64-bit. Składniki FFmpeg oraz Whisper z modelem offline.

Więcej o tej funkcji →

Zobacz przykładowy raport ELVoice

ELVoice Forensics — okno analizy próbki głosowej z przebiegiem fali i spektrogramem

ELSandbox

Nieznany plik uruchamiany poza Twoim systemem

Kontrolowana sesja w natywnej Piaskownicy Windows. Do gościa trafia wyłącznie zweryfikowana sumą SHA-256 kopia materiału, zamontowana tylko do odczytu — katalog sprawy nie jest mapowany nigdy, więc nawet złośliwy plik nie ma jak go dosięgnąć. Sesja startuje z profilu ochrony, w którym schowek, mikrofon, kamera, drukarki i vGPU są wyłączone, a gość pracuje w trybie chronionym. Katalog wyników montowany jest do zapisu tylko wtedy, gdy sam o to poprosisz, i tylko on wraca z piaskownicy na Twoje stanowisko. Po zamknięciu sesji zostaje raport z sumami kontrolnymi kopii i wyników oraz dziennik przebiegu — to, co trafia do akt. Przed startem ElSandbox sprawdza, czy środowisko w ogóle na to pozwala: edycję Windows, stan funkcji Piaskownicy oraz wirtualizację w firmware — i potrafi tę funkcję włączyć. Każda sesja dostaje własny katalog roboczy z osobnymi podkatalogami wejścia, sterowania i wyników.

  • kopia materiału montowana jako C:\EvidLock\Input, tylko do odczytu
  • katalog sprawy nigdy nie jest widoczny dla gościa
  • schowek, mikrofon, kamera, drukarki i vGPU wyłączone
  • sieć offline, bezpośrednia albo przez proxy — domyślnie offline
  • Process Monitor i Wireshark dokładane jako zasoby tylko do odczytu
  • katalog wyników zapisywalny wyłącznie na żądanie operatora
  • raport HTML z sumami SHA-256 kopii i wyników oraz dziennikiem sesji
  • sprawdzenie środowiska przed startem: edycja Windows, stan Piaskownicy, wirtualizacja
  • monitorowanie zachowania zapisywane do katalogu wyników
  • nazwane profile proxy — wyłącznie HTTP/HTTPS, bez danych logowania w adresie
  • pamięć sesji domyślnie 4096 MB, nigdy mniej niż 2048 MB

WymaganiaWindows 10 w wersji 1903 (kompilacja 18362) lub nowszy, w edycji Pro, Enterprise albo Education — edycje Home nie mają Piaskownicy Windows. Wymagany włączony składnik Containers-DisposableClientVM i wirtualizacja w firmware; włączenie składnika wymaga uprawnień administratora i ponownego uruchomienia systemu.

Więcej o tej funkcji →
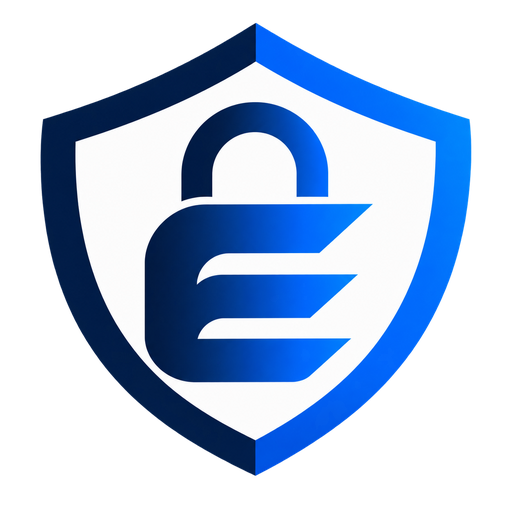
ELSandbox — diagnostyka Piaskownicy Windows, sterowanie sesją, profil sieci i dziennik zdarzeń

ElCarverw fazie testów

Odzyskiwanie skasowanych plików

Odzyskiwanie skasowanych plików: tryb logiczny na NTFS, FAT32 i exFAT oraz głęboki carving sygnaturowy. Źródło otwierane wyłącznie do odczytu.

  • dyski fizyczne oraz obrazy RAW, E01 i AFF4

WymaganiaWindows 10 lub 11, 64-bit. Bez dodatkowych składników.

Więcej o tej funkcji →

ELNetwork

Zrzut ruchu sieciowego, dwa silniki naraz

Analiza zrzutów PCAP Suricatą i Zeekiem w jednym przebiegu. Zrzut pozostaje nienaruszony.

  • alarmy, połączenia, DNS, HTTP i TLS w jednym zestawieniu

WymaganiaWindows 10 lub 11, 64-bit. Składnik TShark/Wireshark.

Więcej o tej funkcji →

Uczciwie o granicach narzędzia

EvidLock porządkuje i koreluje artefakty, ale nie przypisuje automatycznie działań konkretnej osobie. Każde powiązanie w grafie ma jawną regułę, poziom pewności i wypisane ograniczenia — to Ty wyciągasz wnioski i to Ty je obronisz.